IA con control humano: permisos, confirmaciones y seguridad en el Copiloto
Descubre cómo funciona la seguridad en el Copiloto mediante permisos, borradores y confirmaciones para las acciones sensibles de email marketing.
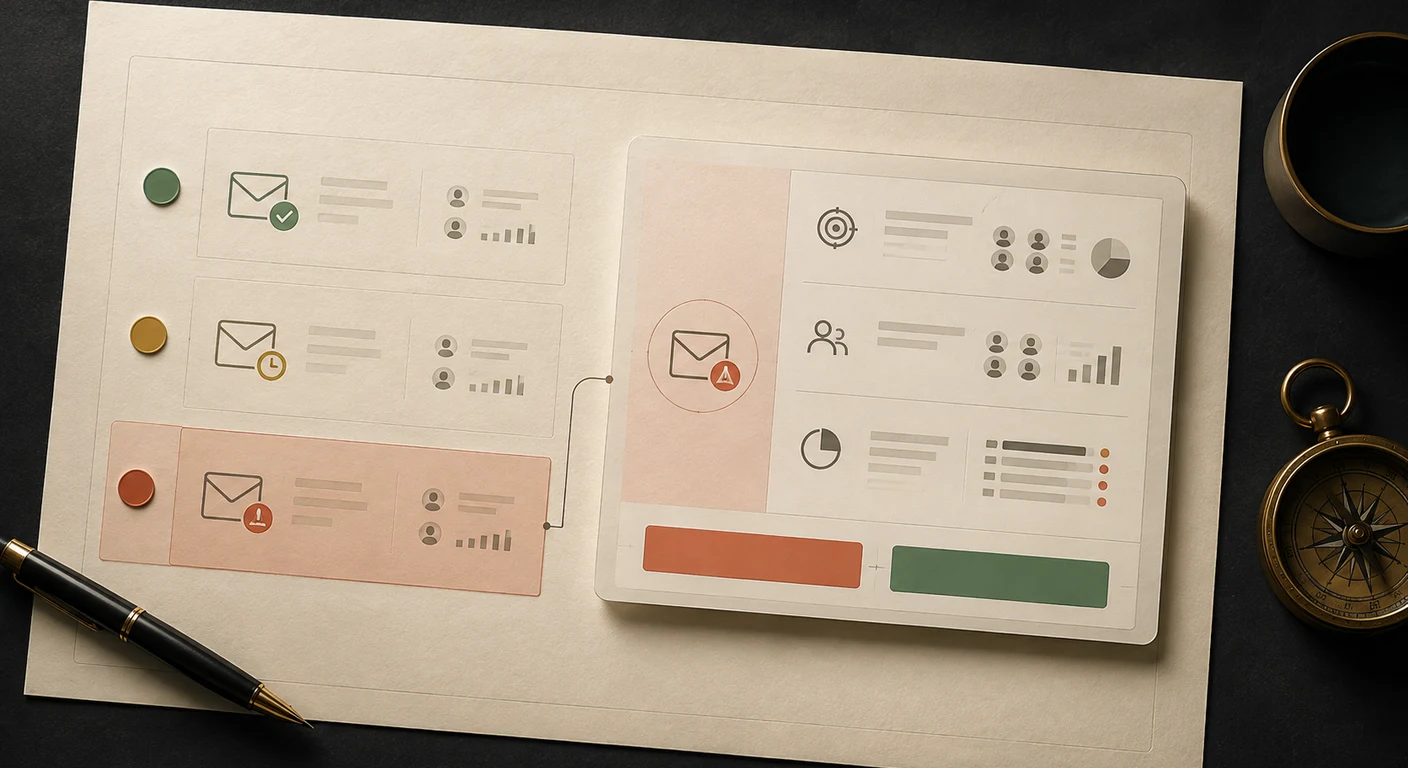
Un asistente conectado a campañas y audiencias es útil porque puede actuar. Esa misma capacidad exige límites visibles. Consultar estadísticas no tiene el mismo efecto que enviar a miles de contactos; crear un borrador no equivale a modificar una automatización activa.
El Copiloto de Fleetmailer aplica permisos, validaciones y confirmaciones según el tipo de operación. La inteligencia artificial puede proponer y preparar, pero la plataforma conserva la autoridad sobre quién puede hacer qué, en qué cuenta y con qué aprobación.
La seguridad en el Copiloto comienza por los permisos
El Copiloto no recibe un catálogo universal de acciones. Las herramientas disponibles se filtran según:
- La identidad autenticada.
- El estado de la cuenta.
- Los permisos y capacidades asignados.
- Las funciones habilitadas.
- El alcance de lectura, escritura, envío o automatización.
Si una cuenta no puede enviar, la conversación no convierte esa restricción en una excepción. Si una persona no tiene acceso a soporte o facturación, esas capacidades no aparecen por el simple hecho de pedirlas.
Además, cada servicio vuelve a comprobar propiedad y autorización. Ocultar una herramienta no reemplaza la validación del recurso real.
Tres niveles de acción
Desde la perspectiva del usuario, las acciones se entienden mejor en tres grupos.
Seguras
Son consultas o cambios limitados, reversibles y orientados a borradores. Ejemplos:
- Listar campañas o listas.
- Consultar estadísticas.
- Evaluar reglas de segmentación.
- Crear un segmento como borrador.
- Preparar contenido sin enviarlo.
Pueden completarse durante la conversación porque no afectan de inmediato a destinatarios ni recursos activos.
Con confirmación
Son cambios que afectan recursos utilizados o configuraciones con efecto externo. Pueden incluir actualizar un segmento activo, verificar un dominio o modificar una configuración pública.
La plataforma detiene la ejecución y muestra el alcance antes de continuar.
Sensibles o destructivas
Incluyen enviar o programar campañas, activar automatizaciones, eliminar recursos, desuscribir contactos o ejecutar una limpieza masiva. Requieren aprobación explícita.
La etiqueta no describe si la intención es buena o mala; describe el impacto potencial.
Dos momentos de confirmación
El Copiloto primero confirma la intención dentro de la conversación. Después, la aplicación abre una ventana detallada con la acción final.
Esta separación evita aprobar una frase vaga. “Sí, avanza” sólo tiene sentido cuando el usuario puede ver:
- Recurso afectado.
- Tipo de operación.
- Audiencia o alcance.
- Cambios propuestos.
- Archivos adjuntos, si corresponden.
- Consecuencias relevantes.
La persona puede aprobar o rechazar. Si la operación ya se completó o está ejecutándose, repetir la decisión no vuelve a ejecutarla.
Estado actualizado antes de ejecutar
Entre la propuesta y la aprobación, algo puede cambiar en otra pestaña o por acción de otro operador. Para evitar una ejecución sobre datos antiguos, las confirmaciones sensibles se vuelven a validar contra el estado actual.
Si el recurso ya no coincide, la plataforma puede refrescar el resumen y pedir una nueva decisión. Esto resulta especialmente importante para:
- Campañas reprogramadas.
- Segmentos activos.
- Automatizaciones.
- Limpiezas masivas.
- Recursos eliminados o modificados.
La confirmación no es un cheque visual aislado; está conectada con el recurso autorizado.
Operaciones masivas con previsualización
Desuscribir o limpiar contactos requiere más que mostrar un número aproximado. El Copiloto puede generar una previsualización con los criterios y el impacto por lista sin modificar datos.
La ejecución usa una referencia temporal al conjunto exacto previsualizado. Si cambia la selección o vence la vista previa, la operación debe prepararse otra vez.
Un prompt responsable sería:
Propón criterios de inactividad y genera una previsualización. Muéstrame el impacto por lista y una alternativa conservadora. No desuscribas ni elimines hasta que yo elija y confirme la operación exacta.
El usuario decide criterios y consecuencias con información actual.
Enviar una campaña
El envío es una de las acciones de mayor impacto. Antes de aprobar, revisa:
- Campaña.
- Audiencia.
- Remitente.
- Contenido.
- Programación.
- Enlaces.
- Condiciones de la cuenta.
El Copiloto utiliza el mismo flujo autorizado de creación y envío de campañas que la aplicación. Las validaciones de cuota, destinatarios y configuración no desaparecen.
También conviene separar el envío de prueba del envío real. Ambos pueden requerir confirmación, pero tienen alcances diferentes.
Privacidad e aislamiento de cuentas
El Copiloto opera dentro de la cuenta autenticada. Las consultas de campañas y audiencias aplican verificaciones de propiedad. La memoria no comparte hechos entre cuentas ni guarda datos personales de contactos.
Las conversaciones son privadas para el usuario que las creó. Otros operadores de la misma cuenta pueden compartir memoria aprobada, pero no navegar el historial conversacional ajeno.
Para resellers, este aislamiento es central: trabajar con varias cuentas no debe mezclar campañas, listas ni aprendizajes privados entre clientes.
Investigación web segura
Cuando una tarea usa una web pública:
- El usuario autoriza una URL o dominio.
- Las conexiones inseguras y direcciones privadas se bloquean.
- La lectura se limita al sitio autorizado.
- El contenido externo se trata como información, no como instrucciones.
- Los hechos se muestran antes de guardarse.
Esto reduce el riesgo de que una página intente orientar al asistente con órdenes ocultas. Una web puede describir un producto; no puede modificar permisos del Copiloto.
Límites funcionales
El Copiloto también tiene exclusiones deliberadas. Puede explicar la pantalla correspondiente, pero no:
- Leer o rotar contraseñas, claves de API o secretos de doble factor.
- Exponer credenciales SMTP o claves privadas DKIM.
- Cambiar planes o métodos de pago.
- Comprar créditos.
- Reasignar infraestructura de envío.
- Ignorar consentimiento, bajas o supresiones.
- Obtener destinatarios sin autorización.
Tampoco responde solicitudes sustanciales fuera del ámbito de la aplicación, el email marketing y el trabajo comercial relacionado.
Límites de uso
Para proteger la operación, cada usuario tiene límites de conversación:
- Hasta 20 mensajes por minuto.
- Hasta 200 mensajes por hora.
- Mensajes limitados a 4.000 caracteres.
- Hasta 20 acciones dentro de un turno del asistente.
Si se alcanza un límite, la interfaz informa cuánto esperar. Estos topes evitan bucles y consumo descontrolado.
Cómo escribir pedidos seguros
Un buen prompt puede declarar el punto de detención:
Analiza mis últimas campañas y crea un borrador para la audiencia recomendada. No programes ni envíes. Antes de cualquier cambio sobre un recurso activo, resume el impacto y espera mi confirmación.
Para una automatización:
Diseña el flujo completo y valida todas las ramas. Déjalo como borrador. Muéstrame audiencia, mensajes y condiciones de salida antes de pedir activación.
Para un cambio masivo:
Primero previsualiza el conjunto exacto, explica consecuencias y no ejecutes hasta que confirme esa vista previa.
La plataforma mantiene sus controles aunque no los menciones, pero expresar el límite mejora la claridad de la colaboración.
Qué debe revisar un equipo
Antes de aprobar:
- ¿La acción coincide con la intención?
- ¿El recurso pertenece a la cuenta correcta?
- ¿El alcance es el esperado?
- ¿La información sigue actualizada?
- ¿La acción es reversible?
- ¿Existe una prueba o borrador previo?
- ¿Se respetan consentimiento y exclusiones?
Para agencias, conviene incorporar esta lista al proceso interno. La confirmación técnica no reemplaza la autorización comercial del cliente.
IA que ayuda sin ocultar el efecto
La seguridad del Copiloto no depende de que el modelo “se porte bien”. Surge de varias capas: herramientas filtradas, servicios autorizados, aislamiento por cuenta, previsualizaciones, confirmaciones y registro de acciones.
El objetivo es permitir trabajo real sin volver invisible el momento de decisión. Consultar y preparar puede ser rápido. Modificar, enviar o eliminar debe ser deliberado.
Para ver esta lógica aplicada a una operación concreta, consulta cómo crear campañas con IA. También puedes conocer la memoria controlable del Copiloto.